 English
 Deutsch
 Español
 Français
 Polski
 Português
News 6 min di lettura
Attacchi hacker ai supermercati in Europa e in Italia: frigoriferi manomessi, alimenti distrutti e allarme cybersecurity
Un'ondata di attacchi informatici colpisce la grande distribuzione europea, compromettendo i sistemi di refrigerazione e mettendo a rischio la conservazione degli alimenti. Coinvolta anche l'Italia, con numerosi supermercati colpiti in Sicilia. L'Agenzia per la cybersicurezza nazionale invita gli operatori a rafforzare le difese, mentre il Governo e l'intelligence seguono l'evoluzione della situazione.
 IA
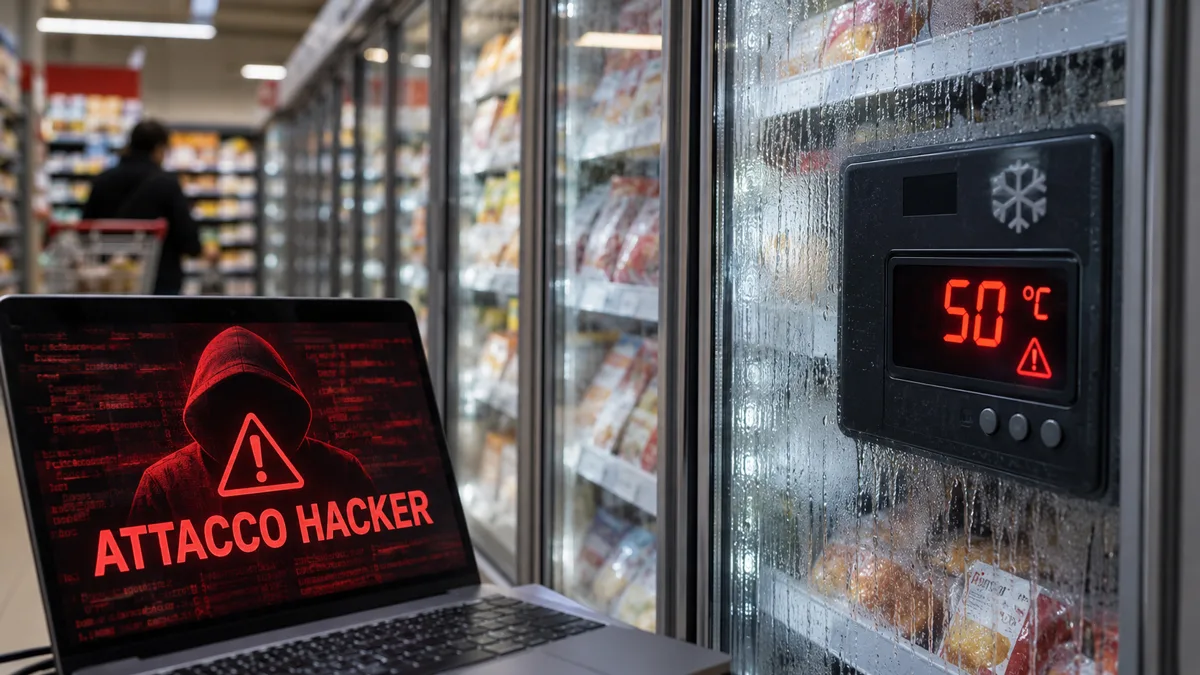
Un attacco informatico non deve necessariamente bloccare un sito web, sottrarre dati personali o chiedere un riscatto per provocare danni economici considerevoli. È quanto sta accadendo in diversi Paesi europei, dove una serie di attacchi hacker ha preso di mira i sistemi di refrigerazione di supermercati e aziende della filiera alimentare, alterando a distanza le temperature di frigoriferi e congelatori.
Gli episodi, registrati tra il 2 e il 3 novembre 2026, hanno interessato Belgio, Svezia, Lussemburgo, Irlanda, Estonia e altri Paesi europei, coinvolgendo importanti catene della grande distribuzione. In alcuni punti vendita, le temperature dei congelatori avrebbero raggiunto addirittura i 50 gradi centigradi, rendendo inutilizzabili grandi quantità di prodotti alimentari.
L'emergenza ha raggiunto anche l'Italia, dove sono stati segnalati attacchi e anomalie informatiche in Sicilia, Toscana ed Emilia-Romagna. Gli episodi hanno richiamato l'attenzione delle autorità nazionali, impegnate a ricostruire le modalità delle intrusioni e a verificare eventuali collegamenti tra gli attacchi.
L'Italia nel mirino: circa 20 supermercati coinvolti in Sicilia
Le prime conferme sono arrivate dalla Sicilia, dove alcuni supermercati a marchio Coop, gestiti dal gruppo Radenza, hanno subito accessi informatici non autorizzati ai sistemi di controllo della refrigerazione.
Giuseppe Spadaro, direttore generale del gruppo, ha confermato attacchi in almeno quattro punti vendita, tre a Catania e uno a Palermo. Gli intrusi sono riusciti a modificare i parametri di funzionamento dei banchi refrigerati, provocando un innalzamento delle temperature e il deterioramento degli alimenti conservati.
Il quadro appare più ampio secondo Giovanni Arena, delegato di Federdistribuzione per la Sicilia e amministratore delegato del gruppo Arena. Il 3 novembre ha riferito di circa 20 punti vendita coinvolti, soprattutto nelle province di Catania, Ragusa e Palermo.
Secondo Arena, gli attaccanti avrebbero sfruttato gli accessi ai sistemi utilizzati per la telegestione e il monitoraggio degli impianti frigoriferi, riuscendo a intervenire direttamente sui parametri di temperatura.
La Polizia Postale sta svolgendo accertamenti per individuare la provenienza degli attacchi e stabilire se esistano collegamenti con gli episodi verificatisi negli altri Paesi europei.
Dalla Svezia al Belgio: frigoriferi trasformati in fonti di calore
Gli attacchi hanno provocato situazioni particolarmente gravi in diversi supermercati europei.
In Svezia, alcuni punti vendita delle catene ICA e Coop hanno registrato anomalie improvvise ai sistemi di refrigerazione. In un supermercato ICA di Stoccolma, i congelatori hanno raggiunto temperature fino a 50 °C durante la notte, compromettendo la merce conservata.
In Belgio e Lussemburgo, incidenti analoghi hanno interessato punti vendita delle catene Delhaize, Carrefour e altri operatori. In diversi casi gli aggressori avrebbero attivato da remoto le procedure di sbrinamento degli impianti, causando il progressivo aumento delle temperature.
Anche in Irlanda, il gruppo Musgrave ha segnalato problemi ai sistemi refrigeranti di 13 supermercati SuperValu, con la rimozione precauzionale dei prodotti interessati.
Gli episodi seguono una precedente offensiva informatica registrata il 12 ottobre in Francia, dove centinaia di punti vendita erano stati interessati dalla manipolazione dei sistemi frigoriferi.
Al momento, tuttavia, non è stato dimostrato che tutti gli attacchi siano opera degli stessi responsabili o facciano parte di un'unica operazione coordinata.
Come funzionano gli attacchi: i sistemi industriali esposti su Internet
L'aspetto più significativo di questa offensiva riguarda la natura dei dispositivi colpiti.
Gli aggressori non hanno necessariamente bisogno di compromettere l'intera rete informatica di un supermercato. Possono puntare direttamente ai sistemi elettronici che regolano il funzionamento degli impianti frigoriferi.
I moderni supermercati utilizzano infatti dispositivi di controllo industriale, spesso collegati a Internet, che consentono ai tecnici di monitorare a distanza temperature, consumi energetici, allarmi e funzionamento degli impianti.
Questa possibilità, indispensabile per una gestione efficiente delle strutture, può trasformarsi in una vulnerabilità quando i dispositivi sono obsoleti, insufficientemente protetti oppure accessibili mediante credenziali compromesse.
Una volta ottenuto un accesso non autorizzato, un aggressore può alterare le impostazioni dei controllori, modificare le temperature o interferire con il normale funzionamento delle apparecchiature.
Non si tratta quindi soltanto di un attacco ai sistemi informatici tradizionali, ma di un esempio di compromissione della tecnologia operativa, nota come OT (Operational Technology), che governa processi e apparecchiature del mondo fisico.
In questo caso, la conseguenza immediata non è la perdita di informazioni digitali, ma il deterioramento di prodotti alimentari, con danni economici e potenziali problemi di sicurezza alimentare.
Palazzo Chigi convoca intelligence e Agenzia per la cybersicurezza nazionale
La gravità degli episodi ha portato la questione all'attenzione del Governo italiano.
Per il 3 novembre, alle ore 11:30, è stata convocata a Palazzo Chigi una riunione coordinata dal sottosegretario alla Presidenza del Consiglio Alfredo Mantovano, con la partecipazione del direttore dell'Agenzia per la cybersicurezza nazionale (ACN) e dei vertici delle agenzie di intelligence.
Anche il Copasir, il Comitato parlamentare per la sicurezza della Repubblica, ha manifestato l'intenzione di acquisire informazioni sugli attacchi.
Parallelamente, l'ACN ha intensificato il monitoraggio della filiera alimentare italiana, dopo aver ricevuto una notifica di incidente da un'azienda toscana operante nella ristorazione collettiva e aver rilevato un attacco a un'impresa emiliana specializzata nella produzione di surgelati.
L'Agenzia ha richiamato gli operatori della grande distribuzione, della logistica alimentare, della refrigerazione industriale e le società di manutenzione alla necessità di adottare immediatamente misure di protezione.
Tra gli interventi raccomandati figurano la verifica dei sistemi di controllo esposti su Internet, la separazione delle reti industriali da quelle aziendali, la protezione degli accessi remoti con autenticazione a più fattori e l'aggiornamento o la sostituzione dei dispositivi non più supportati dai produttori.
È stato inoltre programmato per il 4 novembre un incontro con le federazioni di settore e le principali aziende della grande distribuzione nazionale.
Chi si nasconde dietro gli attacchi?
Uno degli interrogativi principali riguarda l'identità degli autori e le motivazioni dell'offensiva.
A differenza di molti attacchi ransomware, nei quali i criminali bloccano i sistemi informatici chiedendo un pagamento per ripristinarli, in questi episodi non risultano diffuse richieste di riscatto riconducibili all'intera ondata di attacchi.
La caratteristica più evidente è invece l'alterazione deliberata delle condizioni di conservazione degli alimenti, con conseguenze materiali immediate.
Questo elemento apre diverse ipotesi investigative, dalla criminalità informatica ad azioni finalizzate al sabotaggio. Tuttavia, non esistono al momento elementi pubblici sufficienti per attribuire gli attacchi a un gruppo specifico o a un attore statale.
Le autorità dovranno stabilire se gli episodi siano collegati, se sia stata sfruttata una vulnerabilità comune e se dietro le intrusioni vi sia una strategia coordinata oppure l'azione di soggetti differenti.
La cybersecurity diventa una questione di sicurezza alimentare
Gli attacchi ai supermercati dimostrano quanto la sicurezza informatica sia ormai strettamente collegata al funzionamento delle infrastrutture e dei servizi essenziali.
La filiera alimentare dipende da una rete complessa di sistemi tecnologici: magazzini automatizzati, impianti di refrigerazione, centri logistici, trasporti a temperatura controllata e piattaforme informatiche che coordinano forniture e distribuzione.
Una vulnerabilità in uno di questi elementi può avere conseguenze che vanno ben oltre il singolo punto vendita.
La compromissione dei sistemi frigoriferi può provocare la distruzione delle merci, l'interruzione temporanea delle attività commerciali e costi elevati per il ripristino delle apparecchiature.
In uno scenario più esteso, attacchi simultanei contro operatori logistici e distributori potrebbero compromettere la regolarità delle forniture e incidere sulla disponibilità di prodotti alimentari.
L'ondata di novembre rappresenta quindi un segnale particolarmente significativo: la superficie di attacco dei criminali informatici non comprende più soltanto computer, server e banche dati, ma anche apparecchiature industriali e dispositivi che garantiscono il funzionamento quotidiano delle attività economiche.
Proteggere questi sistemi significa tutelare non soltanto le aziende, ma anche la continuità dei servizi e la sicurezza dei consumatori.
Fonti
ANSA – Circa 20 supermercati coinvolti in Sicilia, 3 novembre 2026
RaiNews – L'allerta dell'Agenzia per la cybersicurezza nazionale
Reuters – Attacchi ai sistemi frigoriferi dei supermercati europei, 2 novembre 2026
Associated Press – Attacchi ai supermercati in diversi Paesi europei, 3 novembre 2026
Articolo aggiornato al 3 novembre 2026. Le indagini sui responsabili e sull'eventuale coordinamento degli attacchi sono ancora in corso.